每周更新 523:来自挪威峡湾的直播
文章目录
每周更新 523:来自挪威峡湾的直播
Weekly Update 523: Live From a Norwegian Fjord — troyhunt.com · 1 小时前 · 🔒 安全
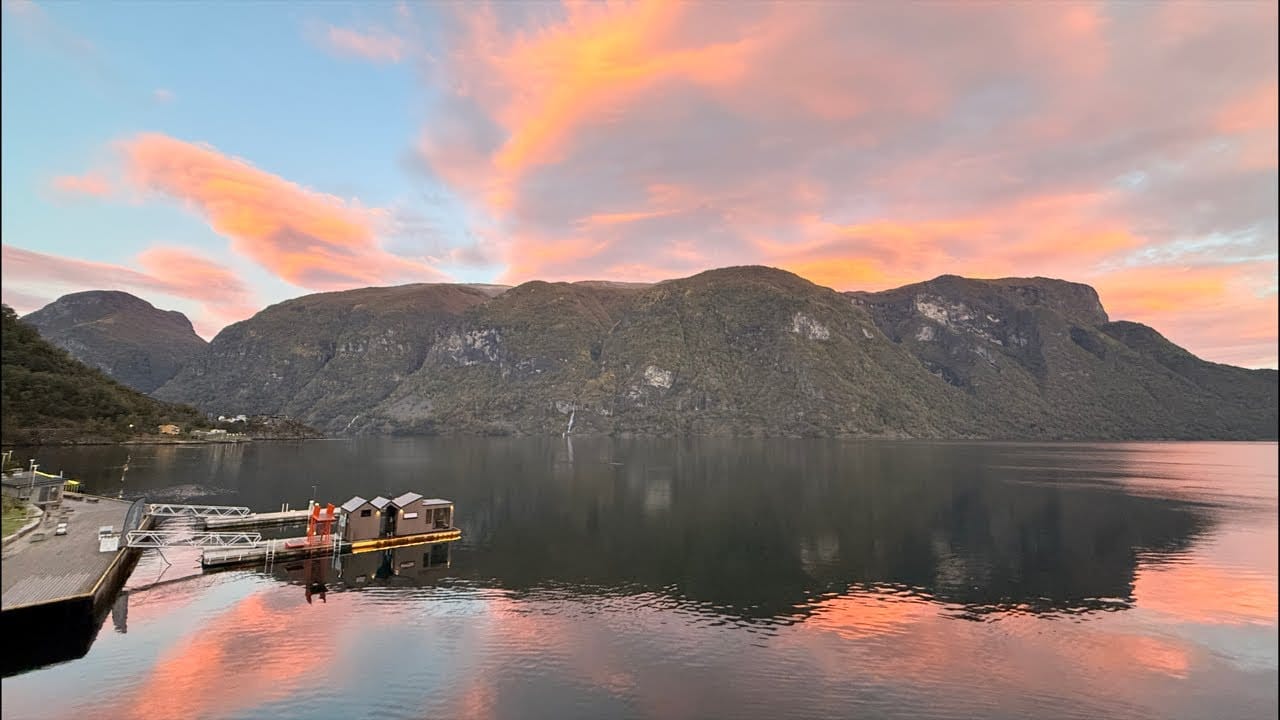
这一期的 Weekly Update 从挪威峡湾的实景开始,背景是刚刚结束的 NDC Oslo,接下来 Troy Hunt 要前往丹麦参加哥本哈根 GOTO 大会,与 Scott Helme 合讲题为「Cyber-broken」的演讲。行程之外,本周内容的主线是 ShinyHunters 的攻击轨迹:这个以语音钓鱼见长的勒索团伙继续针对企业 SaaS 环境下手,手法通常是冒充 IT 支持人员致电员工,诱导其在伪造的单点登录页面上完成认证,随后借助被攻陷的会话与集成令牌批量导出 Salesforce 等平台里的数据,并以公开泄露相威胁索要赎金。这类攻击的关键不在于漏洞利用,而在于绕开多因素认证的社工路径与过度授权的 SaaS 集成,受害组织往往在数据被导出之后才发现异常。Troy Hunt 的周更系列本身是一个长期运行的固定栏目,以视频或播客加文字摘要的形式,逐周梳理数据泄露事件、Have I Been Pwned 新增入库的数据集以及身份与账户安全领域的动态,第 523 期延续了这一结构,并把会议行程、旅行见闻与安全新闻跟踪混在一起。对读者来说,这类周更的价值在于持续性和上下文:单条新闻看起来只是又一次数据泄露,但放在连续五百多期的记录里,就能看出攻击者偏好的目标类型、勒索话术的变化,以及防御侧哪些措施真正降低了损失。作者的核心观点可以概括为:勒索攻击的重心已经从加密文件转向窃取并威胁公开数据,身份层——单点登录、会话令牌、OAuth 授权与第三方集成——才是当前最需要收紧的边界。
核心论点
- 本周主线是 ShinyHunters 的攻击轨迹:该团伙以语音钓鱼冒充 IT 支持人员,诱导员工在伪造的单点登录页面完成认证,再借助被劫持的会话与集成令牌批量导出 Salesforce 等 SaaS 平台的数据并实施勒索;Troy Hunt 持续跟踪其目标选择、话术与社会工程路径的变化。
- 会议行程构成本期的地理线索:NDC Oslo 已经结束,随后前往丹麦参加哥本哈根 GOTO 大会,与 Scott Helme 合作演讲「Cyber-broken」;两人长期关注 Web 安全、TLS 与供应链议题,这类合讲通常会把浏览器安全机制与真实攻击案例放在一起讨论。
- Weekly Update 系列的形式与价值:这是第 523 期,以视频或播客加文字摘要的形式,逐周梳理数据泄露事件、Have I Been Pwned 新增入库的数据集以及身份安全动态;连续五百多期的记录本身就构成了一份可回溯的行业档案,能看出攻击者偏好与防御有效性的长期变化。
- 攻击重心与防御边界:勒索的重心已从加密文件转向窃取数据并威胁公开,单次钓鱼的后果被过度授权的第三方集成放大;因此需要收紧的边界在身份层——单点登录策略、会话令牌有效期、OAuth 授权范围与 SaaS 集成的权限最小化,而不是仅仅加固终端。
💡 为什么值得读: 值得读是因为它把一条正在演进的勒索攻击链条与一个连续更新五百多期的安全档案放在同一处,既能看清本周发生了什么,也能判断这类攻击在整个趋势里的位置。
🏷️ ShinyHunters, cybersecurity, breach, Troy Hunt
留下一点回声