荷兰警方在 ShinyHunters 调查中逮捕一名「改过自新」的黑客
文章目录
荷兰警方在 ShinyHunters 调查中逮捕一名「改过自新」的黑客
Dutch Police Arrest ‘Reformed’ Hacker in Shiny Hunters Investigation — krebsonsecurity.com · 11 小时前 · 🔒 安全
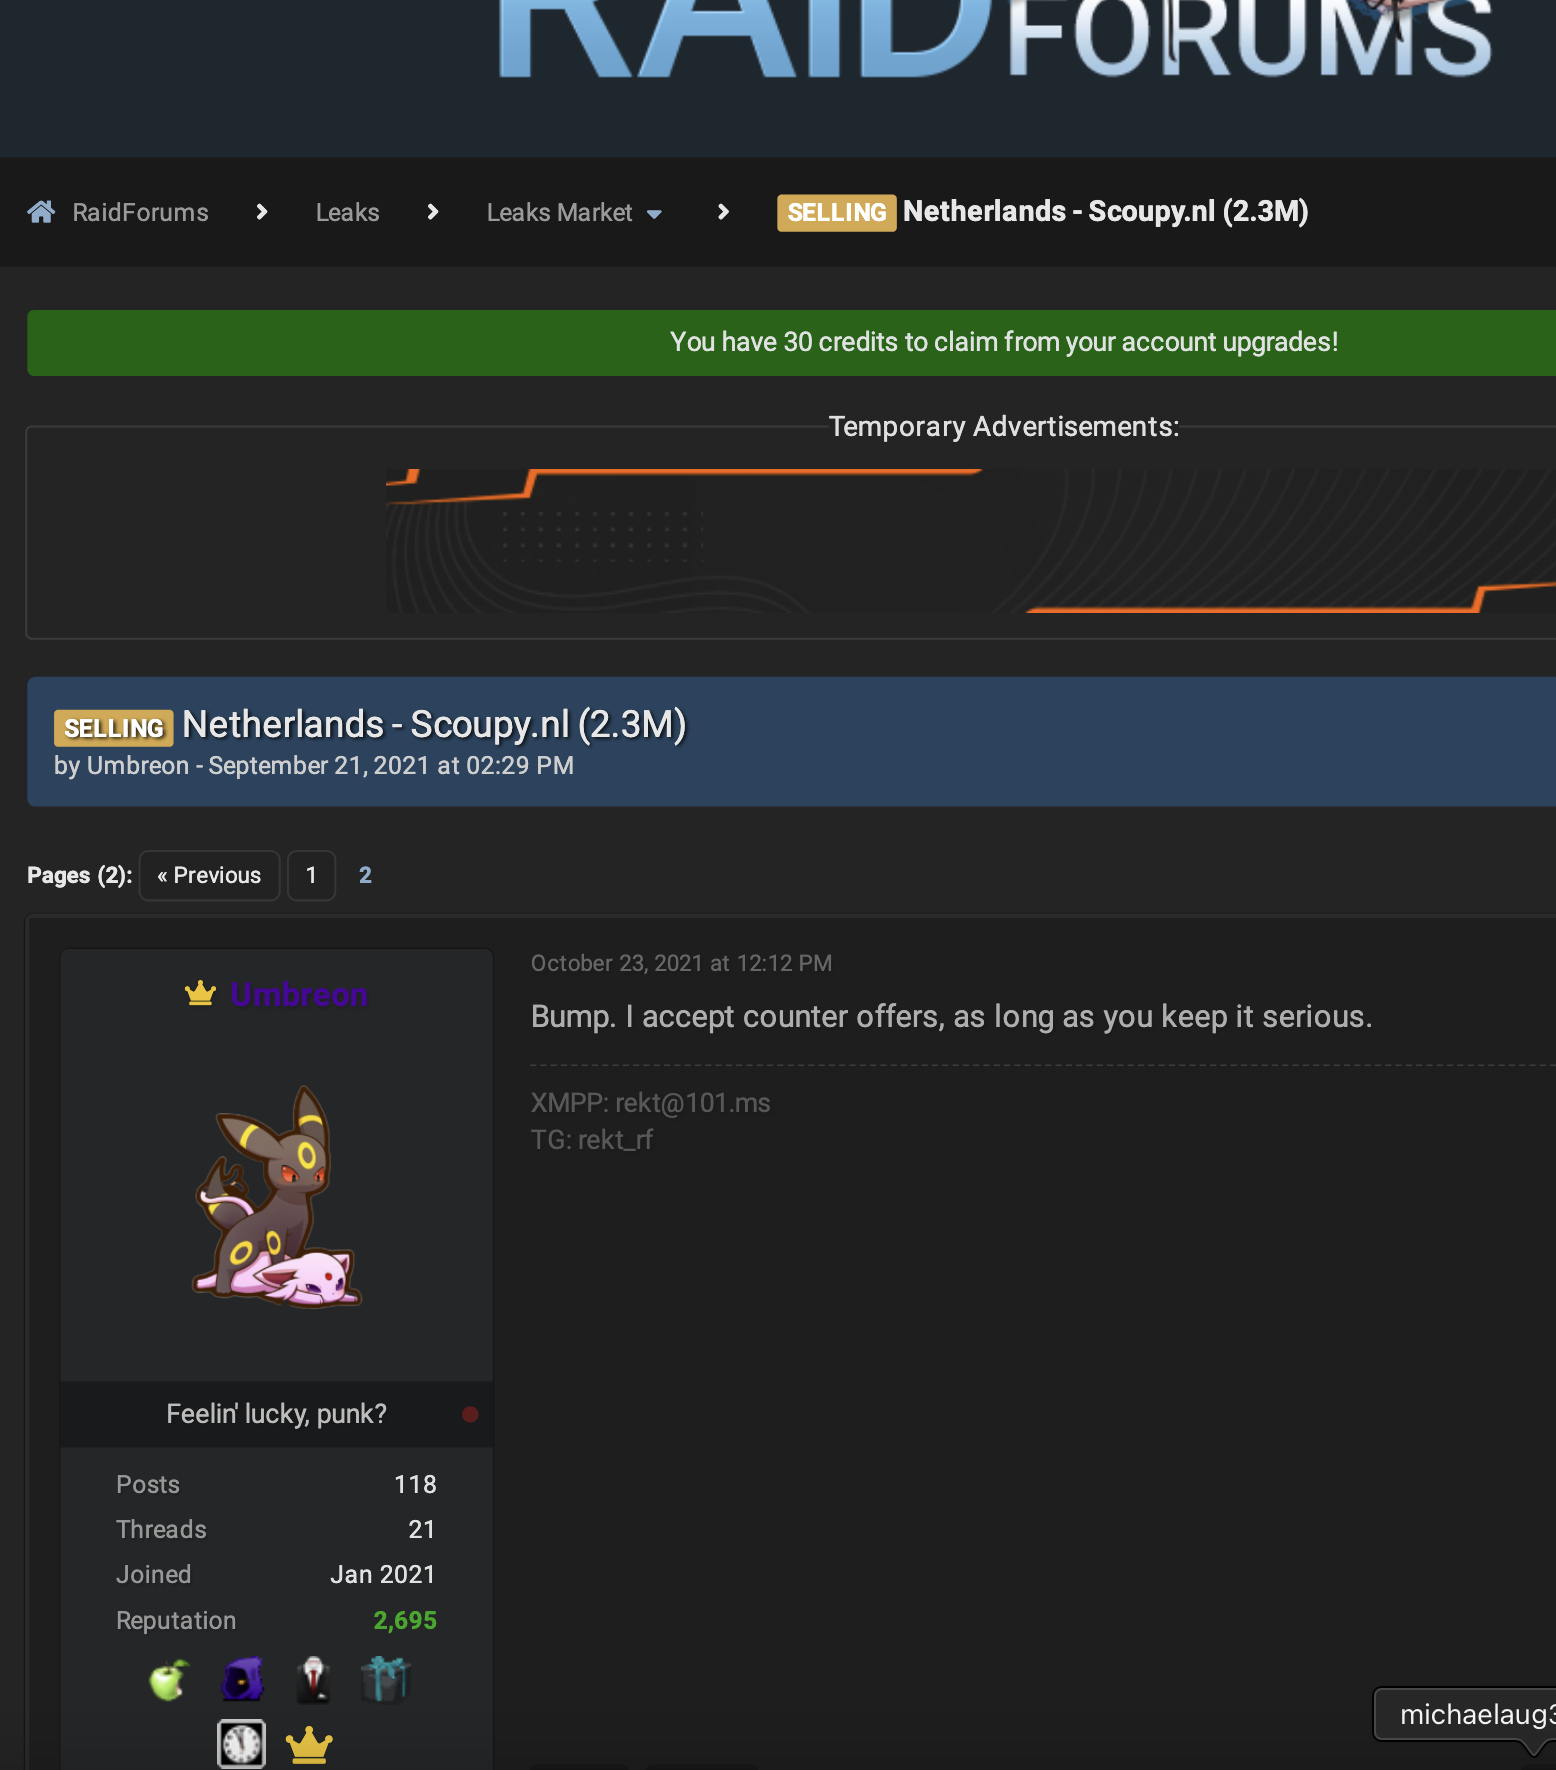
荷兰警方本月逮捕了一名24岁男子,此人曾因数据窃取与勒索被定罪,如今被怀疑为高产黑客团伙 ShinyHunters 的盗窃与勒索活动提供协助。据三名知情人士透露,被捕者是来自荷兰阿尔梅勒与莱利斯塔德的 Pepijn van der Stap;他在2023年的庭审中承认以网名「Umbreon」在 RaidForums、Breached 等英文黑客论坛出售窃得数据并勒索受害者,检方称其非法所得介于150万至270万欧元之间,其中2021年9月的一笔交易涉及230万荷兰居民的个人信息。与此形成对照的是,他白天在阿姆斯特丹网络安全初创公司 Hadrian 担任软件工程师,并在非营利安全研究组织荷兰漏洞披露研究所(DIVD)做志愿者,自述过着杰基尔博士与海德先生式的双面生活。他最终被判处四年监禁,其中一年缓刑,服刑期间一度主动选择留在看守所,理由是外界无法为他的创伤后应激障碍等心理问题提供更好治疗,2025年12月出狱。报道称,van der Stap 于2026年9月9日接受了 KrebsOnSecurity 的采访。更值得注意的是,在他被捕后的数日内,ShinyHunters 其余成员显著升级攻击:从 FBI 窃取高度敏感数据,并对俄罗斯勒索软件团伙 Cl0p 实施勒索。
核心信息
- 荷兰执法部门本月逮捕了一名24岁男子,据三名熟悉案情的消息人士确认,此人为来自阿尔梅勒和莱利斯塔德的 Pepijn van der Stap,他早在2023年就因一连串数据盗窃与勒索案被定罪,此次则被怀疑为黑客团伙 ShinyHunters 的数据窃取与勒索行动提供协助,官方尚未公开完整指控清单;他被捕的时间点与随后发生的多起高调攻击高度接近,因而被视为该调查的关键节点。
- 在2023年底的庭审中,van der Stap 承认自己以网名「Umbreon」在 RaidForums、Breached 等英文黑客社区出售窃得数据并勒索受害者,检方认定其非法收入在150万至270万欧元之间;2021年9月他还曾叫卖一份涵盖230万荷兰居民信息的数据库,与此同时他白天在阿姆斯特丹安全初创公司 Hadrian 担任软件工程师,并在荷兰漏洞披露研究所 DIVD 做志愿者。
- 法院最终判处 van der Stap 四年监禁,其中一年缓刑;庭审期间他主动要求继续羁押而非居家服刑,理由是在押期间能获得更好的心理治疗,他自称患有与童年创伤相关的创伤后应激障碍,这一细节成为量刑与后续争议的一部分;他已于2025年12月刑满出狱,从出狱到2026年再次被带走相隔不足一年,这段空窗期的活动是调查重点之一。
- van der Stap 被捕后的数日内,ShinyHunters 剩余成员的攻击强度明显上升,先是从 FBI 窃取高度敏感数据,随后又对俄罗斯勒索软件团伙 Cl0p 实施勒索;对同为犯罪团伙的 Cl0p 下手,说明该组织的目标选择已不限于企业受害者,也表明关键人物落网并未让这个以品牌化、松散协作方式运作的团伙停摆,这两起事件紧邻逮捕行动,被外界解读为回应或能力展示。
💡 为什么值得读: 因为它在同一个故事里同时暴露了执法打击的效果边界、黑客团伙的韧性以及安全行业用人信任的代价,值得任何关心数据泄露与内部风险的人细读。
✍️ 小编看法: 这起案件真正刺眼的地方,不在于又一个惯犯落网,而在于「改过自新」这四个字在安全行业里的含金量到底有多高。一个白天写代码、参与漏洞披露的工程师,晚上却以另一个身份兜售数据并勒索受害者,这种双面人生并非孤例:防御方最稀缺的那部分技能,很大程度上正是从攻击方那里长出来的,于是行业在用人上长期存在一种心照不宣的宽容——只要技术够硬,过去的案底可以被折算成经验。问题在于,宽容与风险之间缺少可验证的边界,志愿性质的安全研究组织和早期创业公司,往往既没有足够人力做背景核查,也没有机制持续观察一个人的行为轨迹,出事之后才回头审视履历。另一个容易被忽略的点是团伙形态。ShinyHunters 更像一个品牌与渠道的集合,而不是有明确指挥链的公司;抓掉一个可能的协助者,未必能切断数据变现的通路,反而可能刺激其余成员用更张扬的方式证明能力。对 Cl0p 下手尤其耐人寻味:当勒索者也被勒索,说明数据犯罪生态内部的信任早已瓦解,谁的库保护得差,谁就会成为同行的目标,这与企业面临的威胁在逻辑上并无二致。对读者和从业者来说,短期最该观察三件事:荷兰检方后续披露的指控细节,尤其是当事人究竟扮演技术提供者、中介还是直接操作者;FBI 数据泄露是否被官方证实以及涉及范围;以及用人侧会不会因此收紧对曾有前科的技术人员的准入。长期看,漏洞披露与安全研究的公信力,取决于它能否在接纳「过来人」的同时,建立起真正可执行的监督与问责。
🏷️ ShinyHunters, cybercrime, arrest, Netherlands
本文由 AI 辅助生成,内容为原文摘要与编辑点评,原文版权归原作者所有,欢迎点击上方链接阅读完整内容。
留下一点回声